情報セキュリティ・個人情報保護
基本的な考え方
デジタル技術の高度化・活用が進展する中、情報資産の保護は事業競争力および事業継続を支える重要な経営基盤となっています。情報セキュリティインシデントの発生は、競争力の低下や事業停止リスクにとどまらず、法令違反に伴う制裁金の発生や社会的信用の毀損につながる可能性があります。帝人グループではこうしたリスク認識のもと、情報セキュリティを重点管理リスクとし、グループ情報規程に定める基本方針に則り、グループ全体でその維持・向上に取り組んでいます。機密情報の漏えいや改ざんといったセキュリティリスクに対しては、物理的・技術的・人的な観点から脅威および脆弱性を把握し、グループ全体のセキュリティレベルの向上に向けた取り組みを継続的に推進しています。また、帝⼈グループでは個人情報保護に関する基本⽅針としてグループ個人情報保護規程を定め、グローバルで法制度化が進展している個⼈情報保護法制に適切に対応しています。
グループ情報規程
帝人グループは、情報及び情報セキュリティ並びに有効性の向上の基本方針を定め、デジタル技術の活用を含む情報活用の高度化を推進しています。その実現を支えるガバナンスの強化及び戦略的施策の推進を通じて、情報資産の最大活用を図り、帝人グループ全体の競争力及び企業価値の向上に資することを目的に「グループ情報規程」を定めています。
基本方針
- 1.帝人グループは、情報資産を重要な経営資源と位置付け、積極的に活用することで企業価値を向上させる
- 2.帝人グループは、情報資産の取扱いにあたっては、情報セキュリティ及び有効性を維持向上させることに努める
- 3.帝人グループは、デジタル技術の活用を含む情報活用の高度化を推進し、その実現を支えるガバナンスの強化及び戦略的施策の推進を通じて、事業の競争力及び企業価値の向上を図る
また、帝人グループでは、この規程の具体的な実施に必要な基準類を必要に応じて制定・改廃しています。特に生成AIについては、その活用が業務効率の向上や新たな価値創出に寄与する一方、法令遵守、情報セキュリティ、第三者の権利保護の観点から適切な管理が必要であると認識しており、「生成AI利用ガイドライン」を定めてAIの適正かつ責任ある利用を推進しています。
生成AI利用ガイドライン
主な内容
【生成AI利用の原則】
- 各社の情報システム部門で承認を受けること(セキュリティが確保された環境であることの確認)
- 機密情報や個人情報を入力しないこと(入力は承認を得た範囲内に限られる)
- AIの出力を安易に信頼せず、必ず検証・修正して利用者の責任で利用すること
【生成AIの利用が禁止される用途】
- 生成物(資料、文書、コンピュータプログラム等)を検証せず社内外で利用
- 個人やチームの能力、アイデアを評価する目的の資料、論文等の作成(補助的に生成AIを利用する場合を除く)
- 生成AIの利用が禁止されているものへの適用
- 権利取得を目的とした発明、著作物等の知的財産の創作(補助的に生成AIを利用する場合を除く)
- 帝人グループの営業秘密、社外秘情報、他者の秘密情報等を開示することとなる利用
- 個人情報の取扱いを伴う業務
【データ入力に際して注意すべき事項】
- 第三者が著作権を有しているデータ
- 登録商標・登録意匠
- 著名人の写真や氏名
- 個人情報
- 他者からの秘密保持義務を課されて開示された秘密情報
- 帝人グループ内の営業秘密および社外秘情報
【生成物を利用するに際して注意すべき事項】
- 生成物の内容に虚偽が含まれている可能性がある
- 生成物を利用する行為が誰かの既存の権利を侵害する可能性がある(著作権侵害、商標権・意匠権侵害、虚偽の個人情報・名誉棄損等)
- 生成物について著作権等の知的財産権が発生しない可能性がある
- 生成物を商用利用できない可能性がある
- 生成AIのポリシー上の制限に注意する
情報セキュリティ管理体制
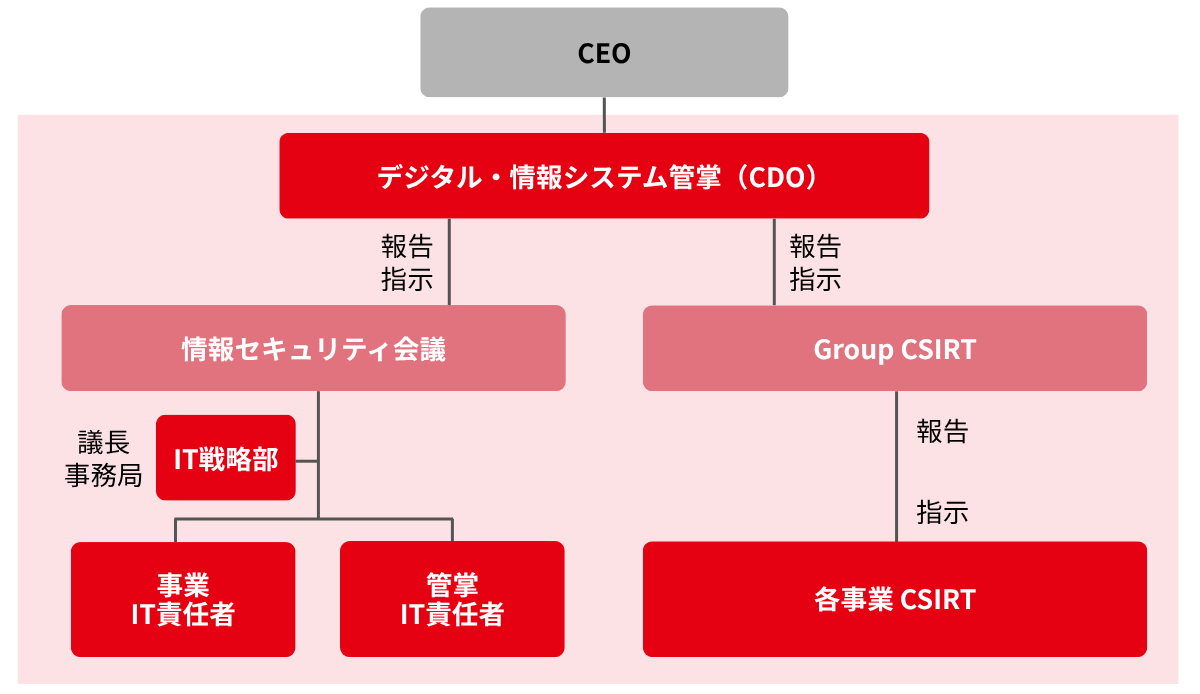
帝人グループでは、グローバルDX/ITガバナンス(ITポリシー、IT投資・費用、IT組織・人財、情報セキュリティ、AI適用等)の統括責任者として「デジタル・情報システム管掌」(Chief Digital Officer:CDO)を設置しています。情報セキュリティについては、CDOをリスクマネジメント・オーナーとし、帝人株式会社IT戦略部長をはじめ、各組織(事業・部門・子会社)のIT責任者および従業員の役割と責任を明確化し、グループ全体の情報管理体制を構築しています。さらにCDOの下に、IT戦略部長を議長とし、各事業本部・部門・グループ会社のIT責任者および従業員の役割と責任を明確化することで、グループ全体の情報管理体制を構築しています。さらに、CDOの下に情報セキュリティ会議を設置し、IT戦略部長を議長として各事業本部・管掌組織のIT責任者が参画することで、情報セキュリティ対策および教育活動をグループ横断で検討・実行しています。情報セキュリティインシデントへの対応体制としては、Group CSIRT(Computer Security Incident Response Team)を設置し、情報システムおよびデータに対する攻撃や不審な挙動を常時監視するとともに、予防・検知・対応・再発防止を含む対応プロセスの高度化に継続して取り組んでいます。また、2016年より一般社団法人日本シーサート協議会に加盟し、他社事例や最新の脅威動向を日々の対策に活用しています。
グループ情報セキュリティ管理体制
情報セキュリティ管理における対策
帝人グループでは、各組織が保有・管理する情報システム、ネットワーク、施設、個人情報および機密情報などの情報資産について、その管理状況を定期的に確認しています。情報資産の重要度分類、脅威の特定およびリスク評価を踏まえ、リスクに応じた適切な管理策を講じることで、情報セキュリティレベルの維持・強化を図っています。ランサムウェア等に備え、EDRの導入、データの暗号化やバックアップのイミュータブル化、多要素認証の強化、セキュリティログ監視等の技術的対策を実施し、データの完全性と機密性の確保に努めています。また、インシデント発生時の報告・対応手順を定め、不審なメールや情報セキュリティ事故については24時間365日報告を受け付ける体制を構築し、早期把握と迅速な対応を可能としています。さらに、すべての役員・従業員を対象に、Eラーニングによる定期教育や体験型訓練等を実施し、実践的な対応力とセキュリティ意識の向上を図っています。こうした取り組みに加え、帝人株式会社経営監査部が独立した立場からグループ各社を対象に情報セキュリティ監査を実施し、管理状況を確認するとともに継続的な改善につなげています。これら包括的な活動の結果、2025年度においては業務に多大な影響を与えるような情報セキュリティインシデントは確認していません。
情報セキュリティインシデント発生時のエスカレーション
帝人グループでは、グループリスクマネジメント規程にて事件・事故に対する報告手順・処理手順を定めています。また、不審なメールやセキュリティ事故の発見者からの報告を24時間365日いつでも受けられるようにしています。
情報セキュリティ教育
帝人グループでは、従業員一人一人が帝人グループの情報資産を守るために必須の意識と知識を身につけ、増大するセキュリティリスクに対応しつつ適切に情報資産を活用できることを目標に、すべての役員と従業員を対象として定期的にEラーニング、組織単位でのグループワークによる情報セキュリティ教育および疑似的な標的型攻撃メールを利用した体験型の対応訓練を実施しています。
個人情報保護への適切な対応
各国・地域の法対応に取り組み、「個⼈情報保護責任者」体制を通じて各施策の徹底を図っています。